












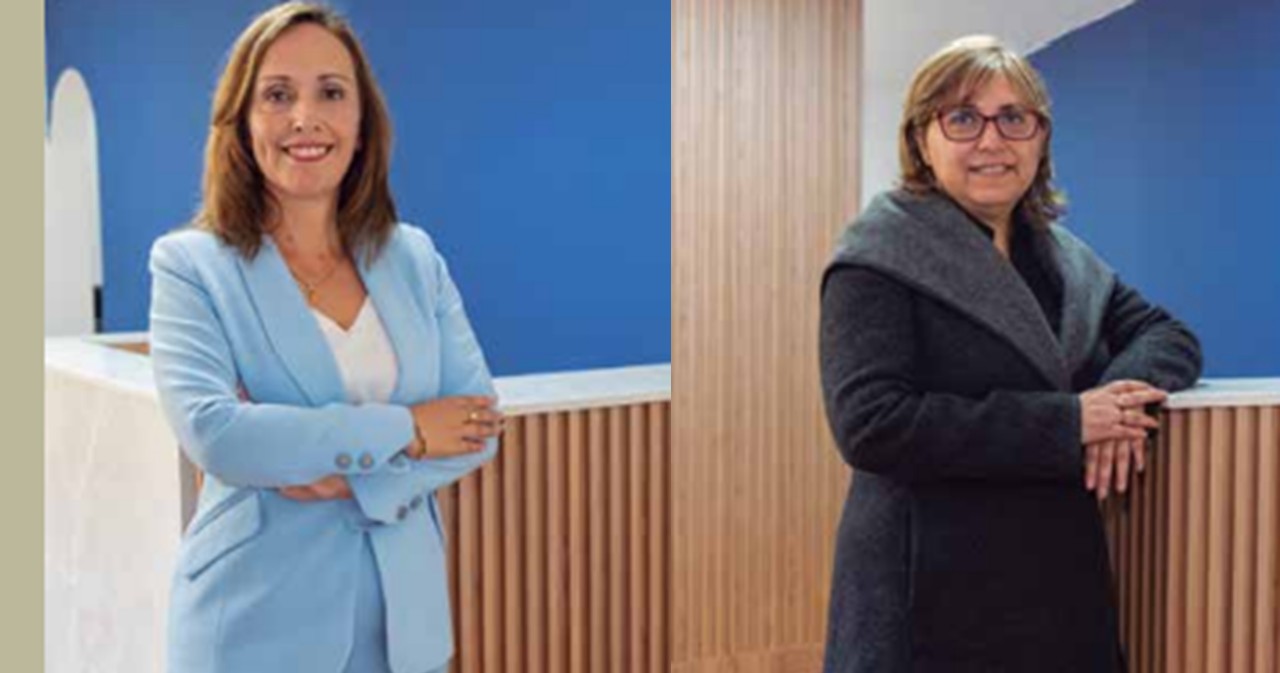
Kattia Terry Ramos, Asociada de Terry & Valdez Abogados Corporativos, Ing. Industrial, especialista en Gobierno y Gestión de Procesos para la Protección de Datos Personales.
Márllury Valdez Ruíz, Socia Fundadora de Terry & Valdez Abogados Corporativos, Abogada, Mag. en Finanzas y Derecho Corporativo, Especialista en Derecho Tributario y Protección de Datos Personales.
En la primera parte planteamos que conocer al jugador significa también gobernar sus datos. Ahora corresponde mirar detrás de la tecnología, porque el riesgo no suele estar en aquello que vemos en la pantalla del player tracking, CRM o plataforma, sino en lo que ocurre detrás: datos que se recopilan sin ser necesarios, módulos cuya utilización nadie ha evaluado, accesos sin suficiente trazabilidad, integraciones con otros sistemas, proveedores que procesan información desde distintas jurisdicciones o tratamientos que evolucionaron mientras consentimientos y procesos permanecieron iguales.
No se trata de cuestionar la tecnología: su valor es indiscutible. El problema aparece cuando la organización conoce lo que su sistema puede hacer, pero no necesariamente todo lo que está haciendo con los datos.
EN EL PERÚ, EL RIESGO NO ES SOLAMENTE TEÓRICO
En la Resolución Directoral N.º 2368-2019-JUS/DGTAIPD-DPDP, la Autoridad Nacional de Protección de Datos Personales analizó el tratamiento realizado mediante un sistema de Player Tracking utilizado en un programa de fidelización. La fiscalización examinó qué información recopilaba, con qué finalidad, qué se informaba al jugador y qué controles permitían conocer las interacciones de los usuarios con los datos personales.
Entre los aspectos observados estuvo la recopilación de un dato considerado innecesario para la finalidad del tratamiento, así como deficiencias en el deber de información y en determinadas medidas de seguridad vinculadas al acceso y trazabilidad del sistema. El procedimiento concluyó con sanciones y medidas correctivas que incluyeron cesar y suprimir determinada información recopilada mediante el Player Tracking, complementar la información proporcionada a los clientes e implementar registros del inicio y cierre de las sesiones de sus usuarios.
De la lectura de la resolución, resulta revelador que durante la fiscalización se indicó que no se utilizaban todas las funcionalidades disponibles en el sistema. La enseñanza que deja este caso es que una funcionalidad disponible no equivale necesariamente a un tratamiento realizado, pero el operador debe saber qué funcionalidades están activas, qué datos procesan y para qué se utilizan, antes de que sea la autoridad quien lo determine.
Desde 2019, estas tecnologías han evolucionado significativamente. Hoy pueden coexistir player tracking, CRM, analítica, segmentación, modelos predictivos e IA. Por tanto, se hace mucho más necesario que el operador no solo conozca qué sistema tiene, sino qué tratamientos ocurren realmente dentro de él.
EL PROVEEDOR TAMBIÉN ESTÁ DENTRO DEL TRATAMIENTO
Gran parte de la tecnología utilizada por la industria (player tracking, CRM, plataformas de apuestas, cloud, analítica, marketing e IA) es proporcionada total o parcialmente por terceros. Detrás de una interfaz pueden existir servidores, APIs, integraciones, proveedores y subproveedores ubicados en distintos países. Por ello, no basta con saber qué servicio presta el proveedor. Es necesario conocer qué hace con los datos de los jugadores, dónde los procesa, quién accede, qué terceros intervienen y si la información cruza fronteras.
Es importante resaltar, además, que la responsabilidad sobre los datos tampoco desaparece cuando intervienen terceros. Aunque las arquitecturas regulatorias difieren, esta preocupación está presente en distintos mercados. Así, en la Unión Europea, el Reglamento General de Protección de Datos (RGPD) diferencia las responsabilidades de quien determina las finalidades y medios del tratamiento y de quienes procesan datos por su cuenta, estableciendo garantías y obligaciones contractuales.
Por su parte, en Perú, la Ley N.º 29733 y su Reglamento regulan las relaciones con los encargados del tratamiento, incluyendo exigencias sobre seguridad, subcontratación y flujos de datos. Las reglas pueden variar de un país a otro, pero la conclusión que debe tener en cuenta el empresario es que contratar un player tracking, CRM, plataforma, servicio cloud o solución de IA no significa trasladar al proveedor la gobernanza de los datos. La tecnología puede externalizarse; la responsabilidad sobre cómo se utilizan y protegen los datos, no necesariamente, porque la gobernanza del dato es responsabilidad del operador.
LA GESTIÓN DEL RIESGO TRASCIENDE MERCADOS
Hoy ya no se trata únicamente de cumplir una norma de privacidad mediante documentos formales. En distintas jurisdicciones cobra relevancia conocer la tecnología, identificar los riesgos que genera y establecer controles proporcionales a lo que realmente hace con los datos y con las personas.
Europa ofrece uno de los marcos jurídicos más desarrollados. El Reglamento General de Protección de Datos (RGPD) regula el perfilamiento, determinadas decisiones automatizadas y contempla evaluaciones de impacto ante tratamientos que pueden generar un alto riesgo para los derechos y libertades de las personas. A ello se suma el Reglamento (UE) 2024/1689, AI Act, que adopta un enfoque basado en riesgos para los sistemas de inteligencia artificial.
Desde una perspectiva distinta, pero complementaria, el AI Risk Management Framework del National Institute of Standards and Technology (NIST) de Estados Unidos ofrece un referente técnico para gestionar los riesgos asociados a la IA. No se trata de una norma jurídica obligatoria, sino de un marco voluntario de gestión, que propone cuatro funciones: gobernar, mapear, medir y gestionar los riesgos durante el ciclo de vida de los sistemas.
Perú también avanza bajo una lógica de riesgos. El Reglamento de la Ley N.º 29733, aprobado por D.S. N.º 016-2024-JUS, reforzó el marco de protección de datos personales, mientras que el Reglamento de la Ley N.º 31814, aprobado por D.S. N.º 115-2025-PCM, desarrolla la regulación nacional sobre inteligencia artificial bajo un enfoque basado en riesgos.
Como consecuencia de ello, para la industria del juego no basta con preguntar qué puede hacer la tecnología. El operador debe conocer qué datos utiliza, identificar los riesgos que genera, establecer los controles necesarios y poder demostrar que funcionan bajo un enfoque de gobernanza que conecte derecho, procesos y controles tecnológicos.
EL RIESGO DE CUMPLIR POR PARTES
Una organización puede tener bancos de datos inscritos, consentimientos, políticas, contratos con proveedores y medidas de seguridad, e incluso cumplir las exigencias de su regulador sectorial y aun así tener brechas, dado que el riesgo suele estar en aquello que queda entre esos componentes: un consentimiento que no refleja todos los usos posteriores del dato; una funcionalidad tecnológica que evolucionó sin revisar sus implicancias jurídicas; un proveedor o subproveedor que accede a información sin regular sus privilegios, obligaciones y responsabilidades.
Por eso, cumplir con protección de datos no significa acumular documentos ni revisar aisladamente cada obligación. En una industria intensiva en tecnología y conocimiento del jugador, el cumplimiento exige entender el negocio y evaluar de manera integral cómo la organización obtiene, utiliza, comparte y protege sus datos. El análisis jurídico es el punto de partida para determinar qué puede hacerse y sus condiciones, pero una adecuación efectiva requiere contrastarlo con los procesos reales y la tecnología que los soporta. Es allí donde pueden aparecer las brechas que una revisión fragmentada no permite ver.
La pregunta que dejamos hoy a los operadores es: ¿tienen realmente bajo control el tratamiento de los datos de sus clientes o simplemente han cumplido con obligaciones formales por separado? Convertir los datos en valor exige también saber gobernarlos antes de que una fiscalización o incidente revele las brechas.
Os riscos por trás dos dados do jogador
Conhecer o que os sistemas fazem com a informação, quem os acessa e onde ela é processada é fundamental para uma governança efetiva.
Márllury Valdez Ruíz, Sócia Fundadora da Terry & Valdez Abogados Corporativos, Advogada, Msc. em Finanças e Direito Corporativo, especialista em Direito Tributário e Proteção de Dados Pessoais.
Kattia Terry Ramos,Associada da Terry &Valdez Abogados Corporativos, Engenheira Industrial, especialista em Governo e Gestão de Processos para a Proteção de Dados Pessoais.
Na primeira parte, mencionamos que conhecer o jogador significa também governar seus dados. Agora, convém olhar por trás da tecnologia, porque o risco não costuma estar naquilo que vemos na tela do player tracking, CRM ou plataforma, mas no que ocorre nos bastidores: dados que são recolhidos sem ser necessários, módulos cuja utilização ninguém avaliou, acessos sem rastreabilidade suficiente, integrações com outros sistemas, fornecedores que processam informações a partir de diferentes jurisdições ou tratamentos que evoluíram enquanto os consentimentos e processos permaneciam os mesmos.
Não se trata de questionar a tecnologia: seu valor é indiscutível. O problema surge quando a organização sabe o que seu sistema pode fazer, mas não necessariamente tudo o que está fazendo com os dados.
NO PERU, O RISCO NÃO É APENAS TEÓRICO
Na Resolução Diretoral N.º 2368-2019-JUS/DGTAIPD-DPDP, a Autoridade Nacional de Proteção de Dados Pessoais analisou o tratamento realizado por meio de um sistema de player tracking utilizado em um programa de fidelização. A fiscalização examinou qual informação era recolhida, com que finalidade, o que se informava ao jogador e quais controles permitiam monitorar as interações dos usuários com os dados pessoais.
Entre os aspectos observados, está a coleta de um dado considerado desnecessário para a finalidade do tratamento, além de deficiências no dever de informação e em determinadas medidas de segurança vinculadas ao acesso e à rastreabilidade do sistema. O procedimento concluiu com sanções e medidas corretivas que incluíram cessar e suprimir determinadas informações coletadas por meio do player tracking, complementar os dados repassados aos clientes e implementar registros de abertura e encerramento das sessões dos usuários.
Da leitura da resolução, revela-se interessante que, durante a fiscalização, apontou-se que nem todas as funcionalidades disponíveis no sistema eram utilizadas. A lição que esse caso deixa é que uma funcionalidade disponível não equivale necessariamente a um tratamento efetivo, mas o operador deve saber quais funcionalidades estão ativas, quais dados processam e para que servem, antes que a autoridade o determine.
Desde 2019, essas tecnologias evoluíram significativamente. Hoje, podem coexistir player tracking, CRM, ferramentas de análise, segmentação, modelos preditivos e IA. Portanto, torna-se ainda mais essencial que o operador não apenas saiba quais sistemas possui, mas também quais tratamentos realmente ocorrem neles.
O FORNECEDOR TAMBÉM ESTÁ INSERIDO NO TRATAMENTO
Grande parte da tecnologia utilizada pela indústria (player tracking, CRM, plataformas de apostas, cloud, analise de dados, marketing e IA) é fornecida total ou parcialmente por terceiros. Por trás de uma interface, podem existir servidores, APIs, integrações, fornecedores e subfornecedores localizados em diferentes países. Por isso, não basta saber qual serviço o fornecedor presta; é necessário entender o que ele faz com os dados dos jogadores, onde os processa, quem os acessa, quais terceiros intervêm e se a informação cruza fronteiras.
Além disso, é importante ressaltar que a responsabilidade sobre os dados não desaparece quando terceiros entram em cena. Embora as arquiteturas regulatórias variem, essa preocupação está presente em diferentes mercados. Assim, na União Europeia, o Regulamento Geral de Proteção de Dados (RGPD) diferencia as responsabilidades de quem define as finalidades e os meios do tratamento daqueles de quem processa os dados por conta própria, estabelecendo garantias e obrigações contratuais.
Por sua vez, no Peru, a Lei N.º 29733 e seu Regulamento disciplinam as relações com os operadores encarregados do tratamento, incluindo exigências sobre segurança, subcontratação e fluxos de dados. As regras podem mudar de um país para outro, mas a conclusão que o empresário deve ter em mente é que contratar um player tracking, CRM, plataforma, serviço cloud ou solução de IA não significa transferir ao fornecedor a governança dos dados. A tecnologia pode ser terceirizada; a responsabilidade sobre a utilização e a proteção dos dados, não necessariamente, pois a governança final continua sendo responsabilidade do operador.
A GESTÃO DE RISCOS TRANSCENDE MERCADOS
Hoje, não se trata mais apenas de cumprir uma norma de privacidade por meio de documentos formais. Em diferentes jurisdições, ganha relevância conhecer a tecnologia, identificar os riscos inerentes a ela e estabelecer controles proporcionais ao que realmente é feito com os dados e com os usuários.
A Europa oferece um dos quadros jurídicos mais avançados. O Regulamento Geral de Proteção de Dados (RGPD) regula o perfilamento e determinadas decisões automatizadas, prevendo avaliações de impacto diante de tratamentos que possam gerar alto risco aos direitos e liberdades dos cidadãos. A isso se soma o Regulamento (UE) 2024/1689 (AI Act), que adota uma abordagem voltada para riscos aplicada aos sistemas de inteligência artificial.
De uma perspectiva diferente, porém complementar, o AI Risk Management Framework, do National Institute of Standards and Technology (NIST) dos Estados Unidos, serve como referência técnica para gerenciar os riscos associados à IA. Não se trata de uma norma jurídica obrigatória, mas de um guia voluntário de gestão estruturado em quatro etapas: governar, mapear, medir e gerenciar os riscos ao longo do ciclo de vida dos sistemas.
O Peru também avança sob a mesma ótica de riscos. O Regulamento da Lei N.º 29733 (aprovado pelo D.S. N.º 016-2024-JUS) reforçou o ecossistema de proteção de dados pessoais, enquanto o Regulamento da Lei N.º 31814 (aprovado pelo D.S. N.º 115-2025-PCM) estabelece a regulação nacional sobre inteligência artificial com base em uma matriz de riscos.
Como consequência, para a indústria do jogo, não basta indagar o que a tecnologia é capaz de fazer. O operador precisa saber quais dados são utilizados, mapear os riscos gerados, desenhar os controles necessários e demonstrar a eficácia deles por meio de uma governança que conecte o Direito, os processos e a tecnologia.
O RISCO DE CUMPRIR PELA METADE
Uma organização pode ter bancos de dados devidamente registrados, consentimentos coletados, políticas publicadas, contratos com fornecedores e medidas de segurança implementadas, além de cumprir as exigências do seu regulador setorial, e ainda assim apresentar brechas. Isso acontece porque o risco costuma residir nas lacunas entre esses componentes: um consentimento que não abrange todos os usos posteriores dos dados; uma ferramenta tecnológica que evoluiu sem a devida revisão jurídica; um fornecedor ou subfornecedor que acessa informações sem restrições adequadas de privilégios e responsabilidades.
Por conseguinte, estar em conformidade com a proteção de dados não se resume a acumular documentos ou analisar cada obrigação de forma isolada. Em um setor altamente tecnológico e focado no comportamento do jogador, o cumprimento exige compreender o negócio e avaliar de maneira sistêmica como a organização obtém, utiliza, compartilha e protege seus dados. A análise jurídica é o ponto de partida para definir a viabilidade as condições legais, mas a adequação real exige confrontar a teoria com os processos práticos e com a infraestrutura tecnológica subjacente. É exatamente aí que emergem as brechas que uma auditoria fragmentada deixa passar.
A pergunta que deixamos aos operadores é: vocês realmente controlam o tratamento dos dados de seus clientes ou apenas cumprem com exigências formais de forma isolada? Converter dados em valor exige dominá-los e governá-los antes que uma fiscalização ou um incidente de segurança revele as brechas.